
摘要:Codex couldn’t check security requirements是 Codex 启用 Remote 前的安全检查未通过,按日志分流到五类分支。
- 会话漂移:保存任务退出账号,同账号同工作区重登再启用 Remote,有恢复反馈但不承诺人人有效。
- 工作区权限:日志出现 codex_workspace_access_denied 时,由管理员允许成员远程发现和控制设备。
- 验证页拦截:mfa_info 返回 403 且为 text/html、带 cf-mitigated: challenge,整理脱敏信息交官方支持。
适用人群:卡在安全检查、MFA 已开启仍失败的开发者与管理员。
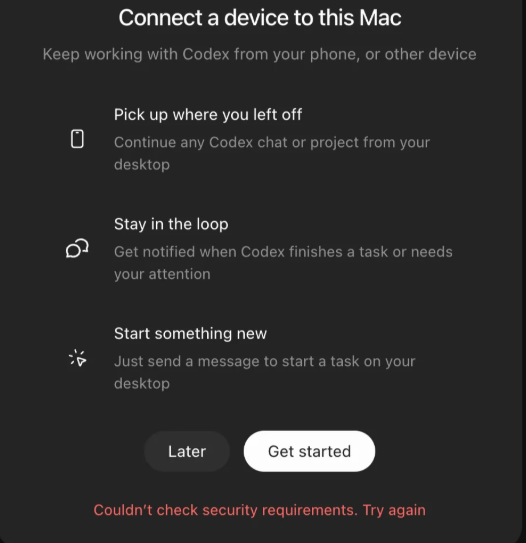
在 Codex 桌面端点击启用 Remote,进度停在生成二维码之前,弹窗报 Codex couldn’t check security requirements。这一阶段由安全检查接口、工作区权限与认证状态共同决定,与二维码生成后的配对、WebSocket 链路是两条排查线,本文只展开安全检查阶段。官方路径是同账号同工作区、完成要求的认证、管理员按需放行 Remote。常见误区是把验证页拦截当成没开 MFA、把 403 一律归因出口。下文按快速判断、分支恢复、验证页专项、出口对照组织。
目录
- 一、Codex couldn’t check security requirements 快速判断
- 二、Codex couldn’t check security requirements怎么恢复
- 三、MFA 已开启仍失败怎么办
- 四、什么时候才轮到排查网络出口
- 五、常见问题 FAQ
- 相关文章推荐
- 总结
一、Codex couldn’t check security requirements 快速判断
安全检查失败的五条分支对应五种日志特征。按下表对号入座,每行只执行一次优先操作并观察日志变化;多项同时改动会让分支判定失效。
| 现象 | 可能环节 | 优先操作 |
|---|---|---|
| 刚切换过账号、工作区或网络后失败 | 会话或认证状态漂移 | 保存任务,退出 Codex 账号,以同一账号同一工作区重登 |
| 日志出现 codex_workspace_access_denied 并提示联系管理员 | 工作区权限未放行 | 管理员在 Workspace Settings→Permissions & Roles 启用允许成员远程发现和控制设备 |
| 日志明确出现 Multi-factor authentication required | 认证要求未完成 | 完成页面要求的认证,退出桌面端重新登录重试 |
| 日志中 accounts/mfa_info 返回 403、Content-Type 为 text/html、响应头带 cf-mitigated: challenge | 状态接口收到验证页 | 整理脱敏错误信息(时间、版本、接口、状态码、Content-Type、cf-mitigated、request ID/CF-Ray)交官方支持 |
| 日志呈 WebSocket 超时或握手失败特征 | 链路超时 | 按 23605 的网络分支排查,不重复整套配置流程 |
处置顺序即表中顺序:有恢复反馈的分支在前,尚无通用修复的验证页分支居中,链路超时收尾。
二、Codex couldn’t check security requirements怎么恢复
Codex check security requirements 失败的分流依据是日志关键字与接口响应,不是弹窗文案。五条分支按顺序核对,每条只改一处,改完回到启用 Remote 验证。
- 重新认证。刚切换过账号、工作区或网络之后失败,多为会话漂移。保存任务,退出 Codex 账号,以同一账号同一工作区重登,再启用 Remote。判定:能生成配对二维码,会话状态是病因;重登无效就停止重复,转日志关键字分流。有恢复反馈,也有重登、重置、换网络仍失败的记录,不承诺人人有效。
- 工作区权限放行。日志出现 codex_workspace_access_denied 并提示联系管理员时,由管理员在工作区设置(Workspace Settings→Permissions & Roles,菜单名随版本变化)启用允许成员远程发现和控制设备。判定:放行后 Remote 恢复,权限是病因;开关已启用仍失败,回到上一条核对认证状态。仅组织账号适用,个人 Plus 用户没有这套菜单。
- 完成明确认证要求。日志明确出现 Multi-factor authentication required 时,完成页面要求的认证,退出桌面端重新登录,重试启用 Remote。判定:重试通过,认证要求是病因;仍失败就核对 mfa_info 的响应形态,进入第三节。仅日志明确要求时适用,别把每次失败都当没开认证。
- 验证页拦截。accounts/mfa_info 返回 403、Content-Type 为 text/html、响应头带 cf-mitigated: challenge 时,属于状态接口收到验证页,识别与上报见第三节。
- 链路超时。日志呈 WebSocket 超时或握手失败特征时,按Codex无法启用远程控制排查的网络分支处理,不重复整套配置。判定:链路修复后安全检查通过,超时是病因;仍失败回到日志分流。五条分支里只有这一条与出口链路相关,HTTP 403 不能一律归因出口或 IP 问题。
三、MFA 已开启仍失败怎么办
Codex远程控制安全检查需要读取账号的 MFA 状态,读取接口是 accounts/mfa_info。同样返回 403 有两种形态,特征与归属见下表。随后 enroll 报 Codex MFA required,恰恰说明账号侧要求存在——验证页发生在读取之前,不能解释成没开 MFA。
| 响应形态 | 典型特征 | 归属分支 | 处置方向 |
|---|---|---|---|
| 403 JSON 业务拒绝 | 返回 JSON 错误体,提示联系管理员 | 工作区策略 | 回第二节工作区权限分支 |
| 403 HTML 挑战页 | Content-Type 为 text/html,响应头带 cf-mitigated: challenge | 验证页拦截 | 整理脱敏信息交官方支持 |
当前读取到的材料中,验证页拦截这条分支没有已验证的通用修复。有效动作是整理规范信息交官方支持:发生时间(含时区)、客户端版本、接口路径、状态码、Content-Type、cf-mitigated 值、request ID 或 CF-Ray。整理时剔除 cookie、token 等凭证,也不要为绕过验证而关闭 MFA 或 TLS 校验。授予全盘访问权限的做法已被反馈无效,不必尝试。
判定组合:mfa_requirement 校验成功而 mfa_info 仍返回 403 验证页,是该分支典型形态;两接口同为 403 JSON,则回到工作区策略分支。验证页拦截不属于权限问题,固定 IP 或更换出口不能替代验证页的通过;把 403 直接读成 IP 被封没有依据。
四、什么时候才轮到排查网络出口
安全检查接口是多轮 HTTPS 请求:主界面能打开只证明连通,安全检查还看 mfa_info 与 remote 相关接口能否完整往返。共享出口的时段性拥塞、IP 记录跳变会让某一环超时,容易被误判成账号问题。五条分支里只有链路超时与出口有关。
对照方法按三步执行:
- 确认日志呈 WebSocket 超时或握手失败特征,而不是 403 或权限提示;
- 同一账号同一工作区,两条网络分别复现,记录接口状态码与响应形态;
- 两条网络表现一致,病因不在链路,回到第二节的分支分流;仅在其中一条超时,按 23605 的网络分支处理。
更系统的 AI 访问网络对照方法,见 AI 出海网络指南。
官方路径同样按分支拆解:OpenAI 官方 remote-connections 文档要求同账号同工作区、完成要求的认证,并提示工作区管理员可能需要允许 Remote。
固定归属出口只改善链路类分支的对照条件。
五、常见问题 FAQ
重新登录 Codex 账号是否就能恢复?
不能这样预期。有恢复反馈,也有重登、重置、换网络后仍失败的记录;无效就停止,转日志分流。
个人 Plus 用户需要找管理员开工作区权限吗?
不需要。codex_workspace_access_denied 仅出现于组织账号,个人 Plus 用户没有这套菜单。
MFA 已开启为什么仍提示 required?
状态接口可能收到验证页:accounts/mfa_info 返回 403、Content-Type 为 text/html、响应头带 cf-mitigated: challenge。读取失败不等于没开,整理信息交官方支持。
安全检查返回 403 可以当作 IP 被封处理吗?
不能。403 要区分 JSON 业务拒绝与 HTML 挑战页:前者归工作区策略,后者按验证页分支上报,直接归因出口没有依据。
怎么判断该不该排查网络?
看日志:呈 WebSocket 超时或握手失败按 23605 网络分支;多网络下表现一致,则与链路无关。
相关文章推荐
 |
2026年Codex无法启用远程控制怎么办?Unable to enable remote control的5步代理与配对排查 |
 |
Codex 地区不支持怎么办?2026 年原因排查与跨境访问解决方法 |
 |
使用ChatGPT登录到Codex卡住?2026年6种排查与解决方法 |
总结
回到开头的问题:Codex couldn’t check security requirements不是单一故障,而是安全检查阶段五类分支的统称。整条排查主线只有一句话:按日志分流、逐条核对、每改一项就回到启用 Remote 验证。会话漂移重登、工作区权限放行、完成明确认证要求,这三条可以当场闭环;验证页拦截没有通用修复,规范整理脱敏信息交官方支持才是正路;链路超时则移交远程控制排查文的网络分支。需要提醒的是,403 不等于 IP 被封,MFA 已开启仍失败也不等于没开 MFA。如果逐条核对之后,结论最终指向出口链路,可以了解IPdodo 海外AI网络方案,用固定归属出口做对照验收,再决定是否切换。
原文链接:https://www.ipdodo.com/news/23957/